Дата события: 20 ноября 2026 года — вступление изменений в силу. В этот день начали действовать обновлённые правила использования OpenAI, которые уточняют требования к посредникам, предоставляющим прямой доступ к моделям компании. Сервисы маршрутизации моделей и AI-gateway должны пройти проверку и получить одобрение OpenAI до того, как будут предлагать такой доступ. Компания анонсировала изменение заранее; это не внезапный релиз модели, а начало действия ранее опубликованных требований.
В пояснении OpenAI говорится о намерении применять сопоставимые стандарты безопасности к разным способам доступа: напрямую через OpenAI, через хостинговых партнёров или перепродавцов. Партнёры, согласно компании, должны поддерживать меры защиты, расследовать потенциальные нарушения и координировать действия. В обновлённых Usage Policies прямо названо предварительное рассмотрение сервисов прямого доступа, например модельных роутеров или AI-шлюзов.
Что считается посредническим доступом
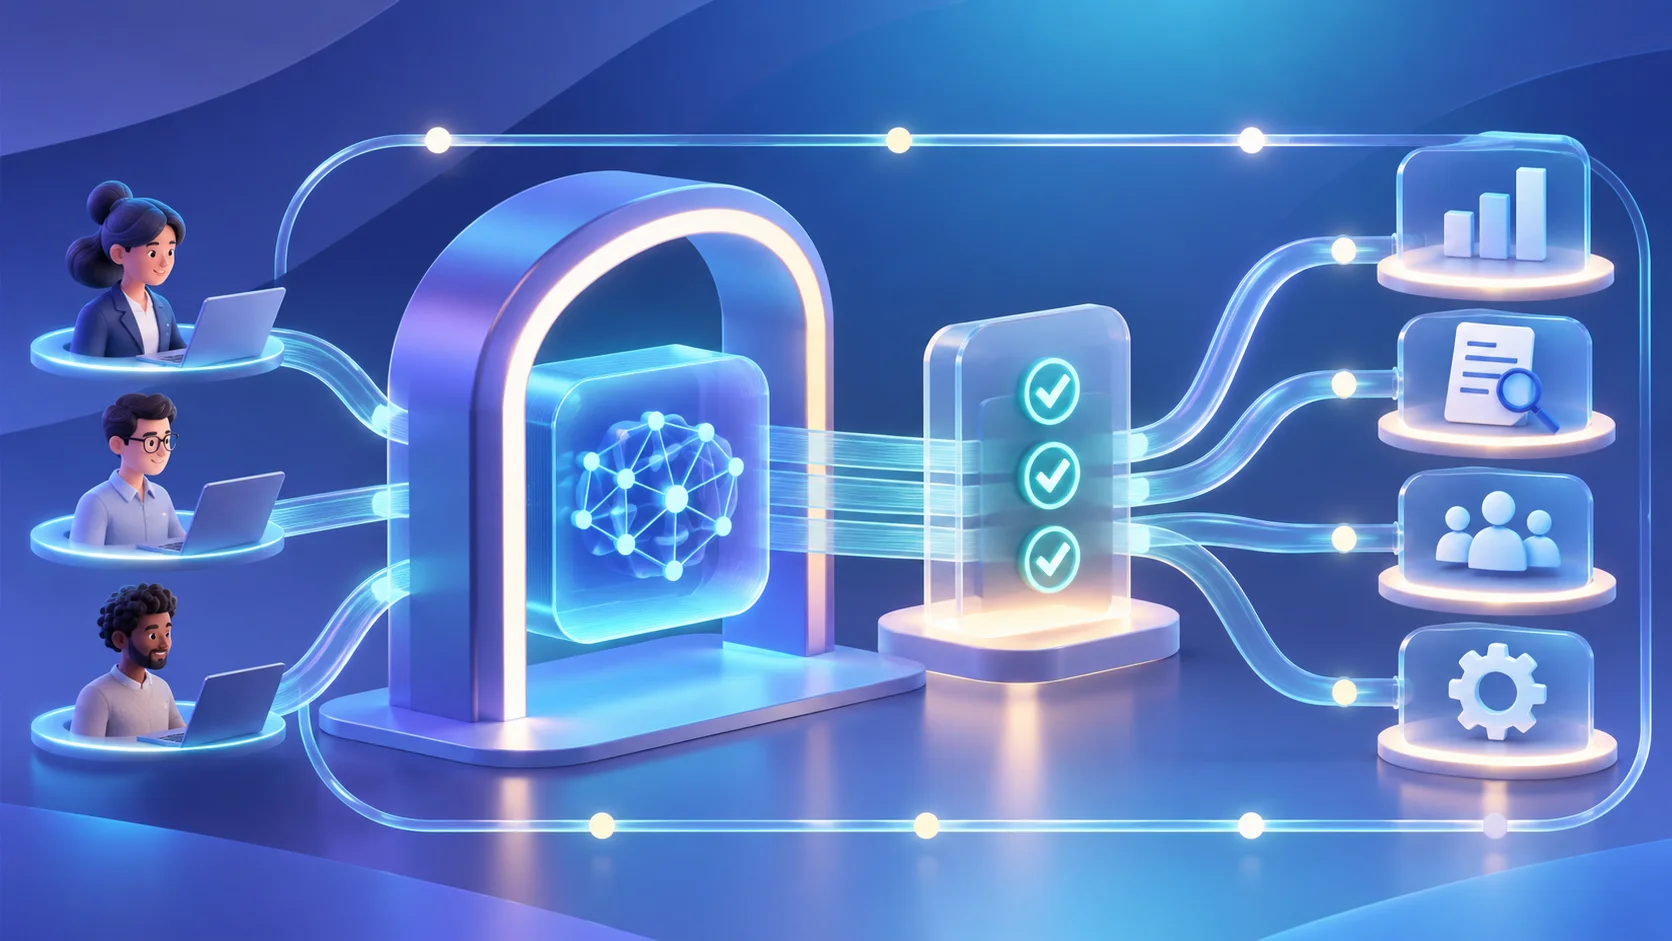
AI-шлюз обычно располагается между приложением клиента и одним или несколькими провайдерами моделей. Через такую прослойку команда может централизовать выбор модели, учёт расходов, журналирование, контроль запросов, обработку ошибок и правила маршрутизации. Для разработчика это удобная архитектура: она позволяет менять поставщика или распределять запросы без переписывания бизнес-приложения. Но если шлюз продаёт или иным образом предоставляет пользователям прямой доступ к модели OpenAI, новое требование может затронуть не только разработчика, но и оператора платформы.
Формулировка важна: речь идёт об услугах, которые дают прямой доступ к моделям OpenAI, а не автоматически обо всех программных продуктах, где модель используется как один из внутренних компонентов. Компания приводит модельные маршрутизаторы и AI-gateway как примеры, а точные границы для разных продуктов будут зависеть от конкретной схемы работы. Организации, создающие внутренний интерфейс для сотрудников, должны сверить условия с OpenAI и договором, а не делать вывод только по маркетинговому названию продукта.
Зачем OpenAI вводит единые требования
OpenAI объясняет обновление ростом возможностей моделей и необходимостью согласовать safeguards у разных каналов доступа. Если одна и та же модель доступна через несколько сервисов, отличающиеся фильтры и процедуры реагирования могут создавать обходной путь для ограничений. Компания говорит о требованиях к партнёрам по защите, расследованию потенциальных нарушений и согласованному enforcement. Это позиция OpenAI и описание её программы контроля; публичное объявление не содержит независимой оценки эффективности этих мер.
Обновление шире темы шлюзов: в changelog OpenAI также указала на уточнение ограничений по использованию моделей и их ответов для обучения моделей-конкурентов, усиление правил защиты детей и подростков, а также требований к высокорисковым применениям. Отдельно пересмотрены требования к национальной безопасности, разведке и правоохранительным сценариям. Эти положения входят в единый пересмотр Usage Policies, а не в отдельное регулирование посреднических сервисов.
Что делать операторам AI-платформ
Компаниям, чьи продукты могут подпадать под требование, стоит составить карту доступа: какие модели используются, кому они доступны, кто заключает договор с OpenAI и кто отвечает за фильтры и инциденты. Затем нужно проверить текущие условия сервиса, требования к заявке или review и возможные последствия для клиентов, если согласование ещё не получено. Если используется сторонняя платформа, следует уточнить, кто — разработчик, реселлер или провайдер шлюза — отвечает за получение одобрения.
Техническая готовность также имеет значение. Полезно документировать, где применяются правила безопасности, какие запросы или события записываются, как выявляются злоупотребления и кто может остановить доступ. При этом журналирование следует проектировать с учётом приватности: собирать только необходимую информацию, ограничить доступ к логам и определить срок хранения.
Для корпоративных заказчиков изменение означает, что выбор модели всё чаще связан с оценкой не только API и качества ответа, но и цепочки поставки доступа. При подключении модели через агрегатор имеет смысл выяснить, является ли поставщик одобренным посредником, как он реализует требования OpenAI и что произойдёт при изменении статуса доступа. Внутренние политики компании также могут требовать собственного согласования поставщика.
Это политика компании, а не закон
Обновление Usage Policies — правила частного поставщика, а не закон или государственное регулирование. Они влияют на условия использования моделей OpenAI и договорные отношения с партнёрами, но сами по себе не устанавливают обязательные нормы для всей отрасли. Организациям следует читать актуальный текст правил и свои договоры, а юридические выводы по конкретной стране делать с учётом местного законодательства.
Похожие записи
 IonQ сообщила о быстром квантовом соединении с памятью 9 октября 2026 года
 Palo Alto Networks договорилась купить Applied Compute за 4,5 млрд долларов
 Northflank расширила ротацию секретов 1 ноября 2026 года
 Новости OpenAI 25 сентября 2026 года: модели, голосовой ИИ и агентные API
 Корневой ключ DNS сменился 11 октября 2026 года: что изменилось
 Apple представила MacBook Pro и iMac с M6 27 октября 2026 года
 NVIDIA и Microsoft расширили сотрудничество в облачной и локальной ИИ-инфраструктуре
 На МКС продолжили испытания E4D 30 октября 2026 года