Что сообщила AWS
Дата события — 21 ноября 2026 года по Москве. AWS обновила бюллетень безопасности по уязвимости Java4Shell (CVE-2026-114938). Время публикации на странице указано как 20 ноября, 19:00 PST, что соответствует 21 ноября в 06:00 по Москве. Это обновление статуса исправлений облачных сред, а не дата первоначального раскрытия уязвимости: запись CVE и исправленные выпуски OpenJDK появились ранее. Основной источник — бюллетень AWS.
Какие системы затронуты
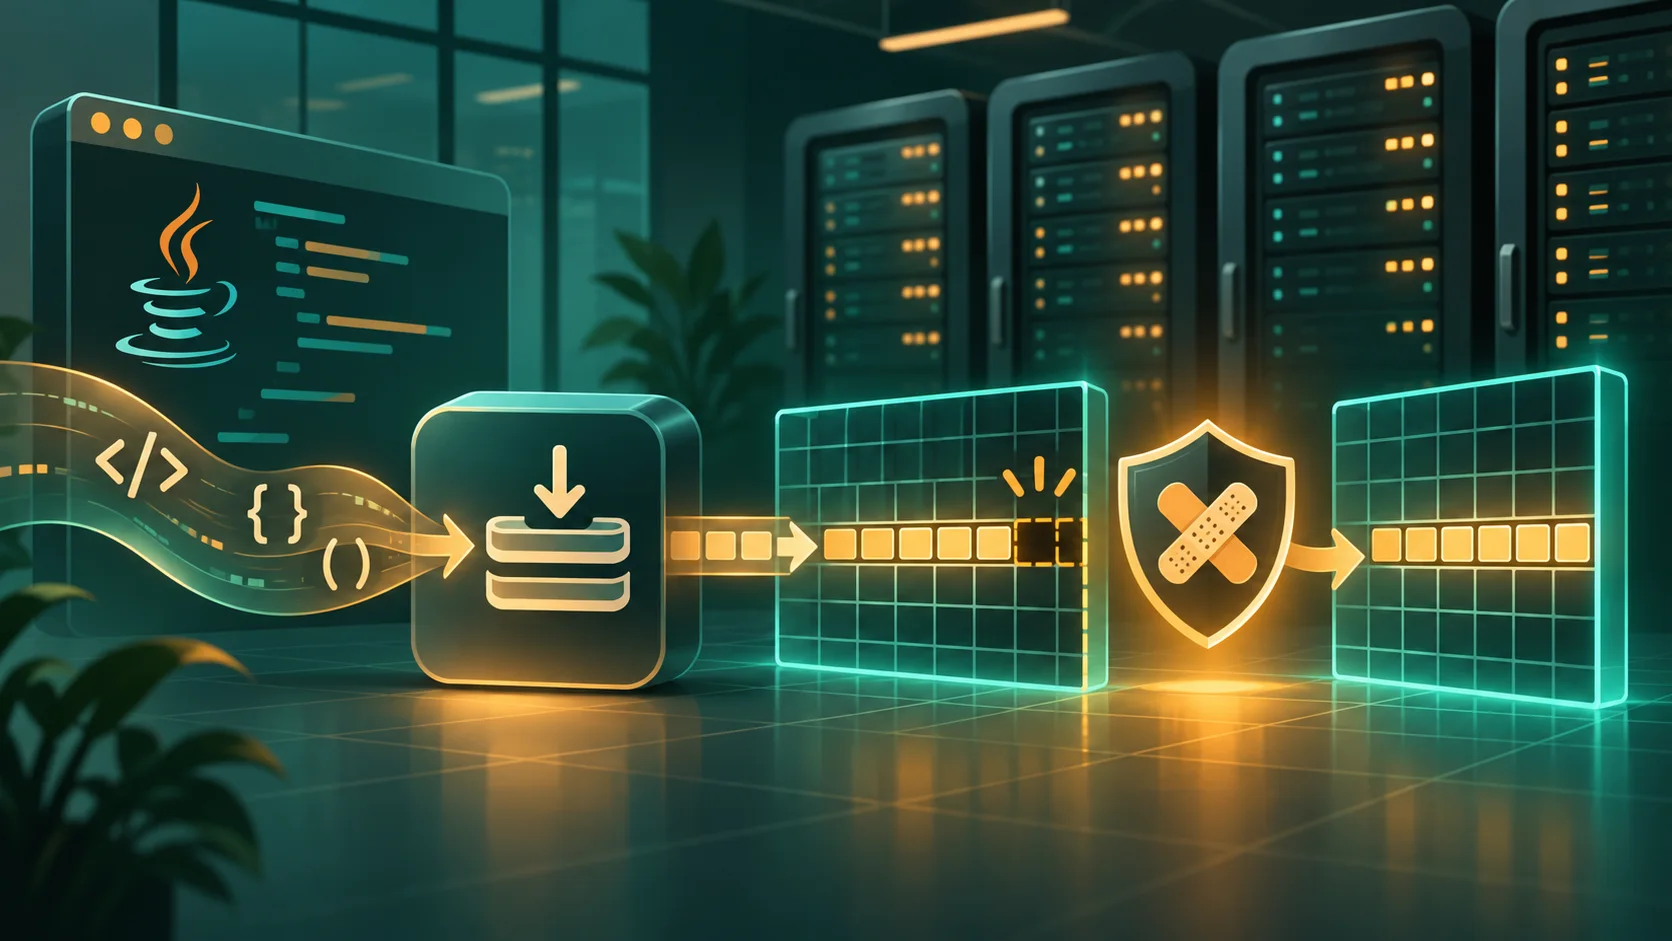
AWS описывает риск для OpenJDK 17.0.6 и более поздних сборок на x86-64, если процессор поддерживает инструкцию AVX-512 VBMI; в качестве примеров указаны Intel Ice Lake и новее, а также AMD Zen 4 и новее. При определённых условиях специально сформированные данные Base64, переданные приложению, которое декодирует недоверенный ввод, могут привести к записи за пределами буфера. Это описание условий, а не утверждение, что любой сервер с Java уязвим или что уязвимость эксплуатируется в конкретной инфраструктуре. AWS сообщает, что не располагает свидетельствами эксплуатации. Компания также указывает, что нативные Java-нагрузки на AWS Graviton не затронуты данной проблемой.
Исправленные версии Corretto
В бюллетене приведены исправленные выпуски Amazon Corretto: 17.0.21.1.2, 21.0.13.1.2, 25.0.5.1.2 и 27.0.1.1.4. AWS также обновила соответствующие пакеты для Amazon Linux 2 и Amazon Linux 2023 и образы. Администраторам следует сверять версию именно используемого JDK и базового образа, затем обновить пакет и перезапустить процессы, где загружена старая виртуальная машина. Обновление системы на узле не всегда автоматически заменяет JDK, поставленный вместе с приложением или включённый в контейнер. Поэтому инвентаризация должна учитывать способ поставки приложения, а не только имя ОС.
Отдельно о Lambda
AWS сообщает, что стандартные управляемые среды исполнения Lambda не поддерживают VBMI и не подвержены этому сценарию. Для Lambda Managed Instances риск зависит от типа выбранного EC2. Для функций Lambda, развёрнутых ZIP-архивом, AWS описывает поэтапное обновление управляемой среды: первая фаза завершена, следующую планируется завершить к 22 ноября. После обновления пользователю нужно обновить код или конфигурацию функции; операция без изменений может не инициировать переход на новую среду. Проверить фактическую версию можно по записи INIT_START в логах. Для контейнерных функций AWS рекомендует пересобрать и развернуть образ. Эти сроки и шаги приведены самой AWS в бюллетене и могут изменяться вместе со статусом rollout.
Что сделать владельцам EC2 и контейнеров
Для самостоятельных EC2, задач ECS и Fargate следует обновить JDK до исправленной версии и перезапустить приложения, чтобы старые процессы завершились. Для образов контейнеров нужно обновить базовый слой, пересобрать образ и задеплоить его в среду. Если приложение использует иной дистрибутив OpenJDK, проверяйте рекомендации его поставщика, а не переносите номера Corretto напрямую. После обновления полезно зафиксировать версии runtime и образа в развертывании, проверить логи старта и выполнить обычные регрессионные проверки декодирования Base64. Эти действия не заменяют оценку собственных приложений и доступности обновлений.
Временная мера и приоритет
В качестве временной меры AWS упоминает отключение intrinsic-оптимизации Base64 флагом -XX:-UseBASE64Intrinsics. Это обходной путь до установки исправления, а не замена обновлению. Он может влиять на производительность и должен применяться только с последующей проверкой поведения приложения. Главный практический вывод бюллетеня — определить архитектуру процессора, фактическую версию JDK и способ развёртывания, затем перейти на исправленную сборку и убедиться, что новый процесс действительно использует её. Дата первоначального раскрытия не совпадает с датой сегодняшнего обновления статуса AWS; здесь речь именно об обновлении бюллетеня 21 ноября.
Похожие записи
 Цифровые решения для логистики — 2026
Как сменить страну в аккаунте google. Как поменять регион на Android — 2026
Модуль правообладателя личный кабинет Росимущество: вход и регистрация АСУФИ rosim.ru — 2026
Открытие брокер личный кабинет — 2026
МТС телевидение личный кабинет по лицевому счету — 2026
Купить и продать аккаунты World of Tanks — 2026
 Рассчитать кредит Почта банка: кредитный калькулятор онлайн 2026
 Восстановить аккаунт в Варфейс, если забыт пароль — 2026